חוקרי Cable דיווחו כי קבוצת הכופרה DragonForce טוענת להשתלטות על התשתיות של RansomHub, שנחשבת לקבוצת הכופרה הגדולה ביותר בשנה האחרונה.
פרטי האירוע:
- המפעילים של DragonForce הכריזו על "פרויקט" חדש בפורום RAMP
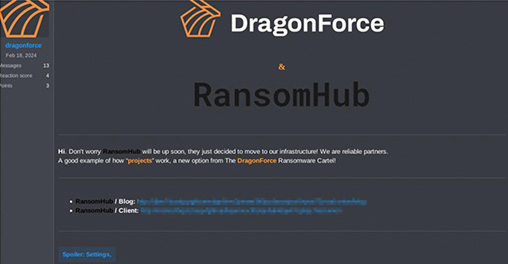
- קבוצת DragonForce טוענים שהם משיקים תשתית חדשה עם שני קישורי Tor חדשים מאובטחים ב-CAPTCHA
- באתר החדש מוצג הלוגו של RansomHub
- האתר הרשמי של RansomHub ברשת Tor נמצא במצב לא מקוון מאז 31 במרץ
טענות DragonForce:
- "אל דאגה, RansomHub יחזור לפעילות בקרוב, הם פשוט החליטו לעבור לתשתית שלנו!"
- "אנחנו שותפים אמינים."
- "דוגמה טובה לאיך 'פרויקטים' עובדים, אפשרות חדשה של DragonForce Ransomware!"
- בהודעתם הוסיפו: "RansomHub, אנו מקווים שאתם בסדר, שקלו את ההצעה שלנו! אנחנו מחכים לכולם בשורותינו"
רקע על DragonForce:
- ב-18 במרץ, DragonForce הכריזה על הרחבה משמעותית של פעילות הכופרה-כשירות (RaaS) שלה
- הקבוצה הציגה מודל דמוי זכיינות המאפשר לשותפים להשיק מותגי כופרה משלהם תחת "DragonForce Ransomware"
- השותפים מקבלים תמיכה מלאה כולל פאנלי ניהול/לקוחות, אירוח נתונים, ותשתית 24/7 עם הגנת אנטי-DDoS
- הקבוצה שדרגה את מנועי ההצפנה שלה
עדיין לא ברור אם DragonForce רכשה את RansomHub או פשוט פרצה לתשתיות שלה.